

삼성전자 협력사 보안 점검의 필요성
기업과 협력사의 보안 점검은 신뢰할 수 있는 비즈니스 환경을 조성하는 데 필수적입니다. 협력사가 보안 점검을 통해 위험 요소를 사전에 차단하면, 더 높은 수준의 시스템과 고객 데이터를 보호할 수 있습니다. 특히, 랜섬웨어와 같은 공격은 기업의 운영에 큰 타격을 줄 수 있으므로, 사전 점검이 중요합니다.
효과적인 보안 점검 프로세스 구축
보안 점검을 위한 프로세스 구축은 기업의 방향성을 설정하는 데 기여합니다. 이 과정에서 ▲위험 분석 ▲보안 정책 수립 ▲모니터링 체계 구축 등이 포함됩니다. 이를 통해 스텔라사이버는 24시간 감시와 즉각적인 대응을 가능합니다. 시스템 이상 징후 파악 시 자동 차단을 통한 빠른 대응은 보안 체계를 더욱 공고히 할 수 있도록 합니다.
장비와 시스템을 사용하여 네트워크 트래픽을 분석하는 것은 필수적입니다. 스텔라사이버의 네트워크 센서는 기존 네트워크 구성을 바꾸지 않고도 위협을 탐지하고 관리하는 데 도움을 줍니다. 이는 기업들이 비용 효율적인 보안 체계를 유지하는 데 크게 기여할 수 있습니다.
보안 점검을 통해 협력사는 보다 강력한 방어 시스템을 구축할 수 있습니다. 이를 통해 랜섬웨어로부터 기업의 데이터를 보호할 수 있습니다.
주요 보안 점검 체크리스트
협력사 보안 점검 체크리스트는 다음과 같은 항목을 포함해야 합니다: ▲정기적인 소프트웨어 업데이트 ▲비밀번호 관리 ▲데이터 암호화 ▲사용자 접근 관리. 각 항목은 보안 위협에 대한 방어 체계를 강화하는 데 필수적입니다.
특히, 소프트웨어 업데이트를 통해 최신 보안 패치를 적용하는 것이 중요합니다. 최신 패치가 적용되지 않은 시스템은 해커의 타깃이 될 수 있습니다. 패스워드 관리 역시 사용자 계정의 안전성을 확보하는 요소로 기능하고 있습니다. 비밀번호는 정기적으로 변경하고, 다중 요소 인증(MFA)을 도입하여 보안을 강화하는 것이 추천됩니다.
사고 발생 시 대응 절차
보안 사고가 발생했을 때의 대응 절차는 모든 협력사가 숙지해야 할 사항입니다. 먼저, 피해를 최소화하기 위한 즉각적인 데이터 격리와 함께 위협에 대한 상황 보고가 요구됩니다. 이후 스텔라사이버의 NDR 솔루션을 활용하여 상세 로그 분석과 공격 원인을 파악할 필요가 있습니다.
이후, 재발 방지를 위한 보안 정책 수립이 필요합니다. 사고에서 얻은 교훈을 바탕으로 보안 시스템을 개선하고, 필요한 경우 추가적인 보안 점검을 실시합니다. 이 백프로세스는 협력사들이 앞으로 동일한 위협에 대처할 수 있는 중요한 경험이 될 것입니다.
보안 점검 후 분석 및 평가
보안 점검을 수행한 후, 결과의 심층 분석과 내부적으로 평가 회의를 실시해야 합니다. 어떤 보안 위협이 있었는지, 침해 경로는 무엇이었는지를 분석하여 보안 체계에 반영해야 합니다.
지속적인 보안 교육 필요성
협력사 직원들에게 정기적인 보안 교육도 필수입니다. 보안 점검이 완료된 후에도 시스템이 안전하게 유지되기 위해서는 모든 직원이 보안 인식이 높아야 합니다. 이를 통해 사이버 공격 시 인적 오류를 줄이고, 더욱 안전한 업무 환경을 만들 수 있습니다.
스텔라사이버는 이와 관련하여 교육 프로그램을 제공하므로 각 기업의 실정에 맞게 교육할 수 있습니다. 보안 재난이 발생하지 않도록 지속적인 교육과 점검이 병행되어야 합니다. 이를 통해 기업 전체의 보안성이 향상됩니다.
보안 점검 후의 분석 및 교육은 보안 위협을 줄이는 중요한 단계입니다. 직원의 보안 인식을 향상시키는 것은 기업의 전반적인 보안을 강화하는 데 도움이 됩니다.
효율적인 협력사 보안 점검 실행 방법
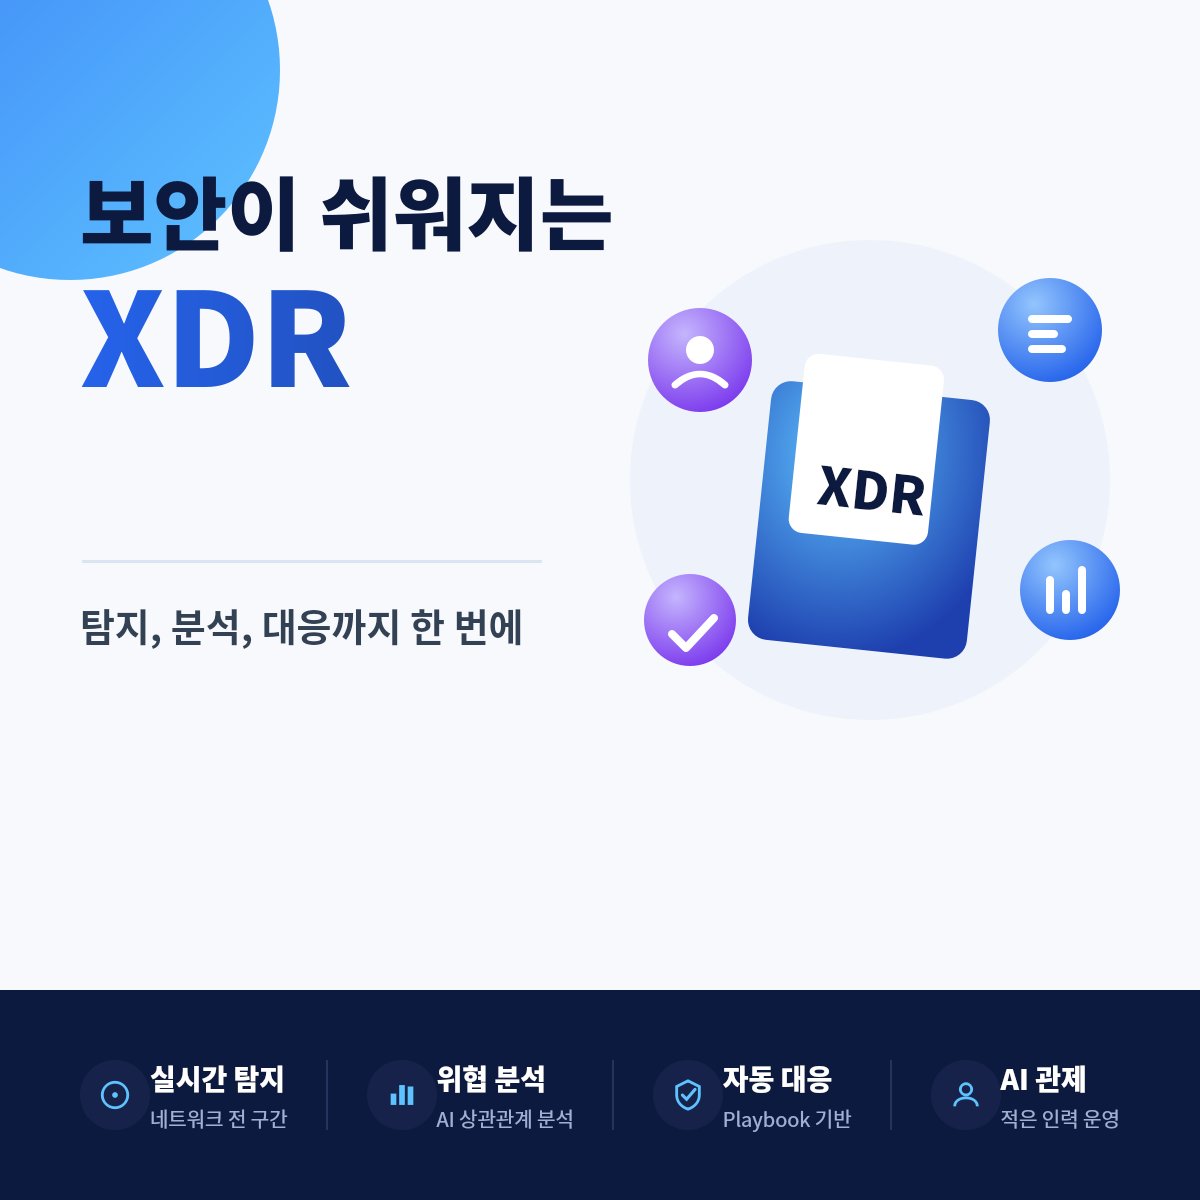
협력사 보안 점검을 효율적으로 실행하기 위해서는 스텔라사이버의 전문 솔루션을 활용하는 것이 바람직합니다. 전문적인 플랫폼을 통해 전반적인 보안 상태 점검과 함께 지속적인 관리가 이루어질 수 있습니다.
스텔라사이버의 솔루션 소개
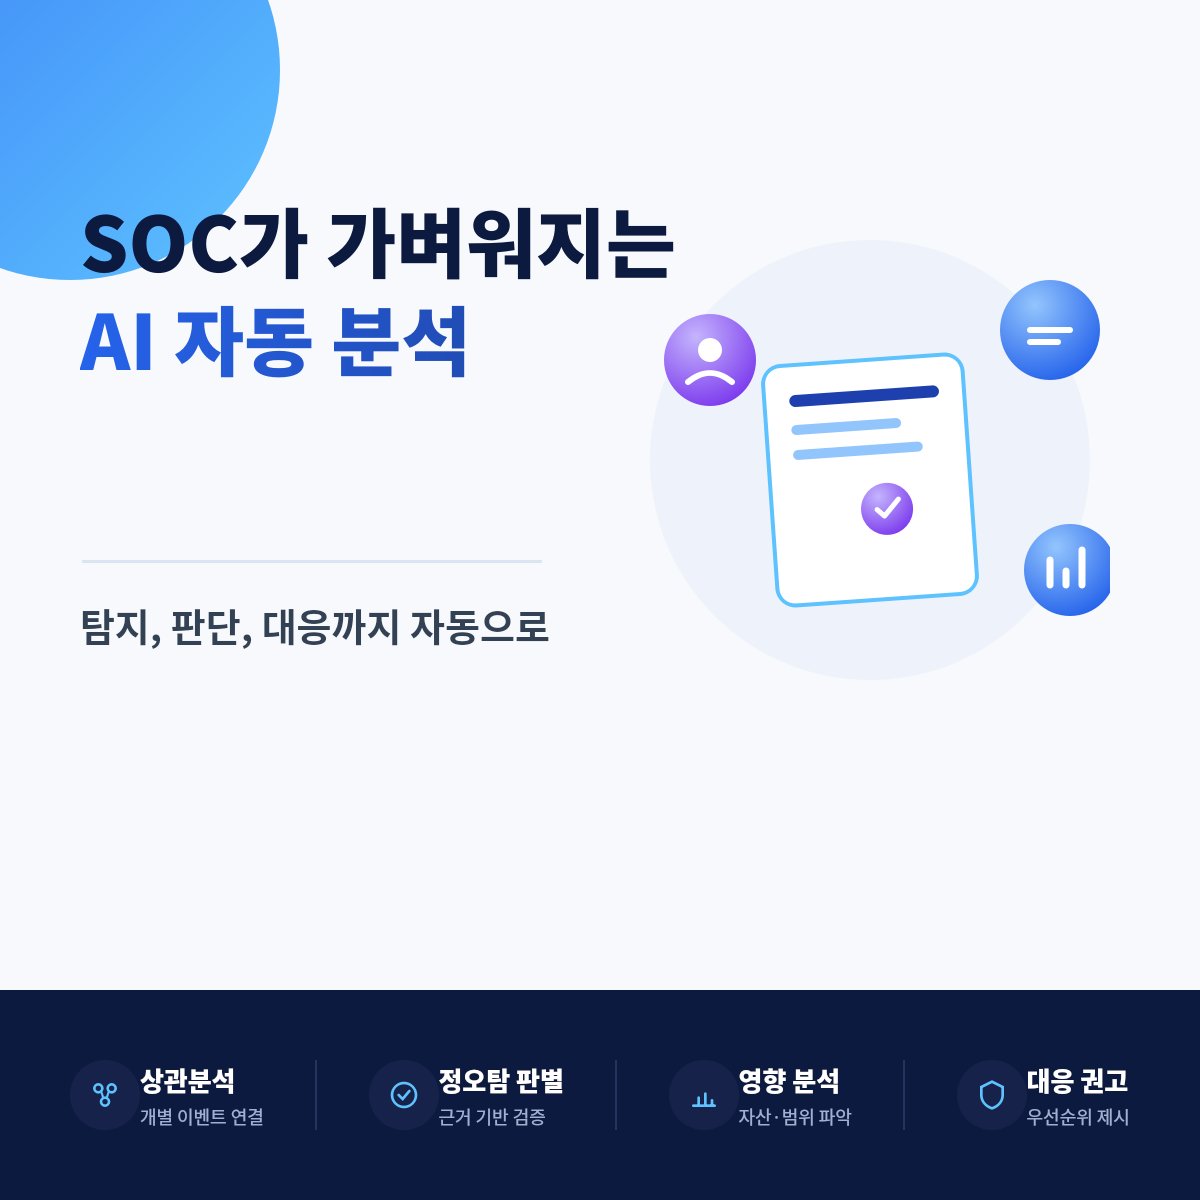
스텔라사이버는 고급 보안 프로그램으로, AI 기반의 위협 탐지 및 관리를 제공합니다. 이를 통해 모든 협력사는 실시간으로 위협을 감지하고, 즉시 대응할 수 있는 환경을 갖출 수 있습니다. 사용자 행동 분석 및 네트워크 트래픽 모니터링을 통해 더 sofistic된 방어를 구축합니다.
또한, 스텔라사이버는 신속한 대응과 효과적인 위협 헌팅(Threat Hunting)을 지원하며, 모든 데이터를 종합적으로 분석할 수 있습니다. 데이터 중심의 의사결정으로 보안성을 한층 높일 수 있습니다. 이 솔루션은 모든 협력사가 사이버 보안 환경을 강화하는 데 적합합니다.
연락처 및 지원
보안 점검과 관련하여 보다 자세한 정보나 지원이 필요하다면, 스텔라사이버에 문의하시기 바랍니다. 전화번호는 1800-6783이며, 이메일은 [email protected]입니다. 전문 상담 서비스를 통해 귀사의 보안 점검이 더 효과적으로 이루어질 수 있도록 지원하겠습니다.
자주 묻는 질문
Q.스텔라사이버 보안 점검의 핵심 요소는 무엇인가요?
A.스텔라사이버 보안 점검의 핵심 요소는 정기적인 소프트웨어 업데이트, 강력한 비밀번호 관리, 데이터 암호화, 사용자 접근 관리입니다.
Q.왜 협력사 보안 점검이 주요한가요?
A.협력사 보안 점검은 기업의 신뢰성을 높이고 랜섬웨어와 같은 사이버 공격으로부터 안전한 환경을 보장하는 데 필수적입니다.
Q.보안 사고 발생 시 우선 대응 방법은 무엇인가요?
A.보안 사고 발생 시에는 즉각적인 데이터 격리와 상황 보고가 필요하며, 이후 스텔라사이버 NDR 솔루션을 활용해 상세 로그 분석을 시행합니다.
Q.기업 보안을 향상시키기 위한 조치는 무엇인가요?
A.기업 보안을 향상시키기 위해 정기적인 보안 교육, 보안 점검 후 분석 및 정책 수립이 필요합니다.
Q.스텔라사이버의 기반 솔루션을 어떤 용도로 활용할 수 있나요?
A.스텔라사이버의 솔루션은 위협 탐지와 관리를 통해 기업의 보안 환경을 강화하고, 지속적인 위협 분석을 지원합니다.
 스텔라사이버